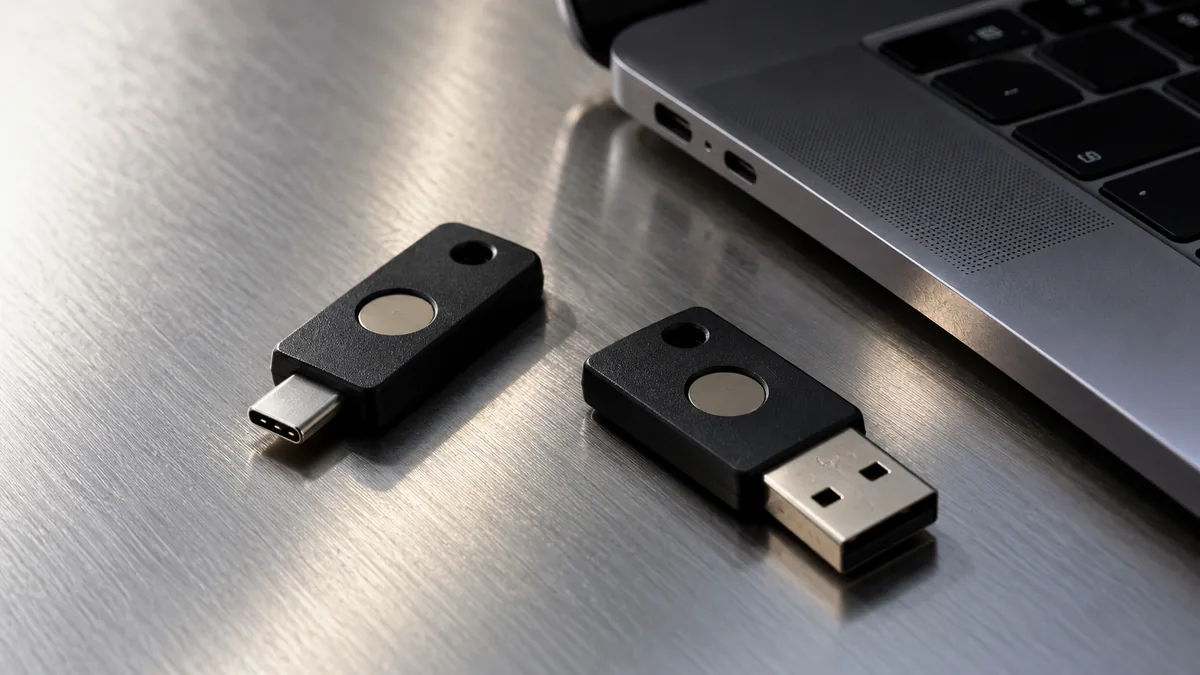
Une clé de sécurité physique est un petit périphérique qui peut participer à l’authentification d’un compte compatible. Son intérêt ne se mesure pas au nombre de ports USB qu’elle possède ni à son apparence rassurante. Elle est particulièrement utile lorsque le vol d’un compte aurait des conséquences importantes, et lorsque le service sait exploiter une authentification résistante à l’hameçonnage.
Le bon achat commence donc dans les paramètres du compte.
Il faut connaître le mécanisme pris en charge, les appareils utilisés et la procédure de récupération. Acheter une clé sans vérifier ces trois points risque de produire un accessoire inutilisable ou une nouvelle dépendance difficile à remplacer.
Ce que la clé apporte au moment de se connecter
Avec les mécanismes FIDO compatibles, le service reçoit une preuve cryptographique liée à la connexion plutôt qu’un code que vous recopiez sur n’importe quelle page. Cette liaison à l’origine du site est un atout face aux fausses pages de connexion. Une clé de sécurité ne fonctionne donc pas comme une simple clé USB contenant un fichier secret à ouvrir.
La manière de l’utiliser dépend du service. Elle peut constituer un second facteur après un mot de passe ou héberger une clé d’accès permettant un autre parcours. Clé de sécurité et clé d’accès ne désignent pas exactement la même chose : la première est un support matériel, la seconde un mécanisme d’authentification qui peut aussi être disponible sur d’autres supports.
Cette protection ne rend pas tous les usages sûrs. Une session déjà compromise, un ordinateur infecté ou un partage de données autorisé par erreur restent des problèmes distincts. La clé ne juge pas la légitimité d’une facture et ne corrige pas les droits excessifs d’un compte.
Elle renforce une étape précise : prouver que la connexion est autorisée.
Choisir les comptes avant le modèle
La messagerie principale, les comptes d’administration et le gestionnaire de mots de passe sont de bons candidats à examiner en priorité. Leur compromission peut faciliter l’accès à beaucoup d’autres services. Pour chacun, consultez l’aide officielle et les options réellement présentes dans votre abonnement ou dans la politique de votre organisation.
Un logo FIDO sur un produit ne garantit pas que chaque site que vous fréquentez propose le même parcours. Certains services acceptent plusieurs clés, d’autres imposent des exigences particulières. Un compte professionnel peut dépendre de réglages activés par l’administrateur. La compatibilité doit être vérifiée de bout en bout, du périphérique jusqu’au service, en passant par le système et le navigateur.
Prenez un exemple concret : une personne travaille sur un portable USB-C et consulte parfois sa messagerie sur un téléphone compatible NFC. Une clé USB-A seule pourrait exiger un adaptateur sur le premier appareil et ne pas convenir au second parcours. Une variante USB-C et NFC paraît plus pratique, mais il reste à confirmer le fonctionnement de ces interfaces avec les appareils et applications prévus.
Connecteur, PIN et usage quotidien
USB-A, USB-C et NFC sont des critères pratiques, pas un classement de sécurité universel. Choisissez ce qui permet une utilisation régulière sans laisser des adaptateurs introuvables au moment décisif. La solidité et l’encombrement importent aussi si la clé voyage sur un porte-clés. Un modèle très compact laissé en permanence dans l’ordinateur ne répond pas au même besoin qu’une clé retirée après chaque connexion.
Selon le mécanisme et la configuration, un PIN ou une vérification locale peut être demandé. Ce PIN n’est pas nécessairement le mot de passe du compte distant. Suivez les instructions du fabricant et du service ; les conséquences de tentatives erronées ou d’une réinitialisation varient. Ne réinitialisez pas une clé pour résoudre un simple doute de configuration : vous pourriez supprimer les identifiants qu’elle contient.
Pour une organisation, vérifiez également les possibilités de gestion, les exigences de certification éventuelles et le support. Un prix à l’unité ne décrit pas le coût total. L’enrôlement, les clés de remplacement et l’aide lors d’un changement de poste prennent du temps. Le choix doit rester proportionné à la sensibilité des comptes et aux capacités de l’équipe.
La clé de secours doit être enregistrée séparément
Acheter deux exemplaires ne crée pas automatiquement une copie. En règle générale, vous ajoutez chaque clé comme moyen autorisé auprès du compte. La seconde possède ses propres éléments cryptographiques ; ce n’est pas un double réalisé chez un serrurier. Vérifiez dans les paramètres que les deux apparaissent et donnez-leur des noms compréhensibles, sans information personnelle inutile.
Gardez une session de confiance ouverte pendant la configuration. Ajoutez la première clé, vérifiez son utilisation sur un parcours de connexion distinct, puis faites de même avec la seconde. Conservez les autres moyens autorisés jusqu’à ce que vous ayez confirmé le fonctionnement du dispositif et compris la récupération. Une transition progressive évite de supprimer son dernier accès valide.
Rangez ensuite le secours séparément. Deux clés attachées au même trousseau sont exposées à la même perte. La bonne distance dépend du délai de reprise acceptable : une clé conservée très loin résiste au vol du sac, mais n’aidera pas à rejoindre une réunion dans dix minutes. C’est un arbitrage d’organisation à expliciter, pas un défaut que la fiche technique du produit pourrait résoudre.
Comparer la récupération autant que la connexion
Le fournisseur du service peut proposer des codes de secours, une récupération d’identité ou l’intervention d’un administrateur. Ces possibilités peuvent être limitées par une politique de sécurité renforcée. Avant d’écarter une méthode ancienne, comprenez ce qui arriverait si les deux clés devenaient indisponibles. Le fabricant de la clé n’a généralement pas le pouvoir de vous rendre l’accès à un compte distant.
Le dispositif de récupération mérite le même soin que l’accès principal. Des codes imprimés dans un tiroir public ou une adresse de secours faiblement protégée peuvent annuler une partie du bénéfice recherché. À l’inverse, une procédure trop opaque risque de bloquer le propriétaire légitime. La résistance à l’hameçonnage et la continuité d’accès se préparent ensemble.
Une petite équipe peut tenir un registre des moyens attribués : personne responsable, comptes professionnels concernés, date d’enrôlement et emplacement organisationnel du secours. Ce registre ne doit pas exposer les secrets. Lors d’un départ, il faut retirer les moyens enregistrés du compte et appliquer la procédure de restitution ; récupérer physiquement une clé ne remplace pas une revue des droits et des sessions.
En cas de perte, connectez-vous par le moyen de secours et révoquez la clé manquante dans chaque service où elle était autorisée. Faites l’inventaire avant l’incident pour ne pas oublier un compte secondaire. La révocation côté service importe davantage que l’espoir de retrouver l’objet. Une clé physique utile est une clé intégrée à une procédure connue, avec un second accès vérifié et une sortie prévue dès le départ.